موقعك بين الأ ختراق والحمايهأن شركات الأ ستضافه الجيده دائمآ توفر حمايه على السيرفرات التى تستضيف عليها المواقعمن خلال برامج الحمايه الفيروول وبالتالى يصعب أختراق هذا السيرفرات أو المواقع المستضافه عليهاويصل الى درجة المستحيل إذا كانت الشركه متابعه لكل المستجدات فى مجال الحمايهوحتى اذا جاءت ضربه غير متوقعه فإن العاملين على الشركه إذا كانت شركه جيده يعمل عليهافريق على مستوى عالى من الخبره فهم قادرون على أعادة الأمور الى طبيعتها فى غضون دقائق أو ساعاتمحد ود ه وبذلك فإن الموقف محسوموعلى سبيل المثال فأن أى موقع مستضاف على سيرفرات شركة جلاكسوتجده مزود بأداة لتنقيته وتنظيفه من أى فيروساتأو ملفات ضاره يمكنك يمكن روؤية هذه الأداه بمجرد دخول للوحة التحكمالخاصه بموقعك السى بنل Cpanel
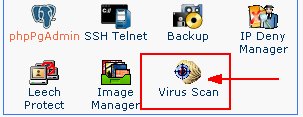
وأستخدام هذه الأداه غايه فى السهوله وماعليك ألا أن تضغط عليه وبعدها تضغطلبدأ البحث عن الفيروسات وتنقية الموقع وستظهر أمامك بيانات المعالجه لحظه بلحظه
لا ينصح بأستخدم هذه الأداه أكثر من مره فى الشهرأو عند الضروره ( بالنسبه لحماية موقعك يجب أن يكون مستضاف لدى شركه قويه عليها خبراء بمعنى الكلمه )المراحل التاليه للحمايه بسيطه وتتوقف عليك بجعل الباسورد لموقع صعب التخمينوعدم دخول السى بنل أمام الأخرين أو عدم الدخول للسى بنل الخاص بك من مقاهى الأنترنت العامهواذا كنت مضطر يحب مسح أثارك من على الجهاز قبل مغادرة مقهى الأنترنت فلا تغلقالسى بنل بل قم بعمل تسجيل خروج منها حتى تقوم السى بنل بمسح الكويكيز من جهاز الكمبيوترالذى تعمل عليه وهذا ينطبق على أى برنامج أو أى أسكربت على موقعك د خلت عليه من المقهىيجب أن تقوم بعمل تسجيل خروج ولا تكتفى بأغلاق الصفحه فقطأثبتت المتابعه أن أكثر من 90% من الأختراقات تتم من خلال البرامج والأسكربتات على موقعكمن خلال الثغرات الموجوده بالبرنامج أو الأسكربت وعليك أن قمت بتركيب أى برنامج أو أسكربتأن يكون من مصد ر موثوق أشهر هذه البرامج أو الأسكربتات على الأطلاق هو برنامج المنتدياتولذ لك سنقوم بشرح كيفية أغلاق أشهر وأخطر الثغرات الموجوده ببرنامج المنتديات الخطوه الأولى:1 - بعد تركيب منتداك مباشرة يجب حذ ف مجلد install بالكامل أو على الأقل تغير أسمهويمكنك ذ لك من خلال برنامج الأف تى بى Ftp أو من خلال السى بنل Cpanelمن خلال أيقونه ( أدارة الملفات )سجل دخول للوحة تحكم موقعك (Cpanel)عن طريق رابط موقعك على هذا الشكل
www.your.com/cpanelوبعد الدخول نضغط على الايقونه دى اذا كنت مختار اللغه الانجليزيه للوحة التحكم

أو تضغط على الايقونه دى اذا كنت مختار اللغه العربيه للوحة تحكم موقعك

ستفتح لك الصفحه التاليه وأتيع الصوررقم (1 )
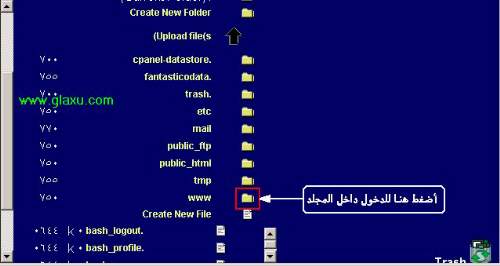
ثم الضغط على مجلد المنتدى بأعتبار أنك قمت بتسميته vb
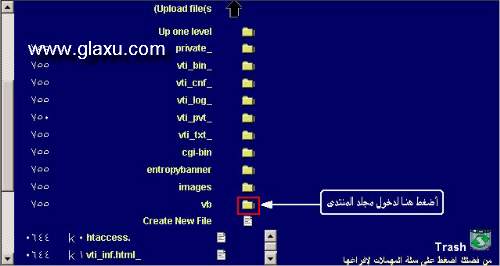
الخطوه التاليه لا حظ بشده أنك ستضغط على أسم المجلد وليس على صورة المجلد والهد ف هو تغيرالمجلد ين :
admincp - modcpوسنشرح تغير أسم المجلد admincp وعليك تنفيذ نفس الشرح على المجلدات الثلاثه
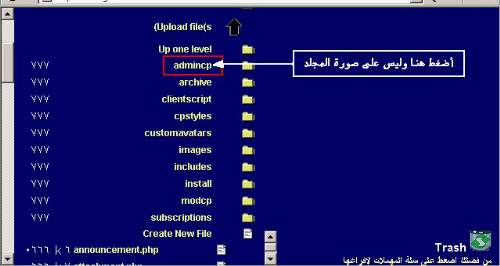
فى الخطوه التاليه سيتم أعطاء الأمر للتسميه
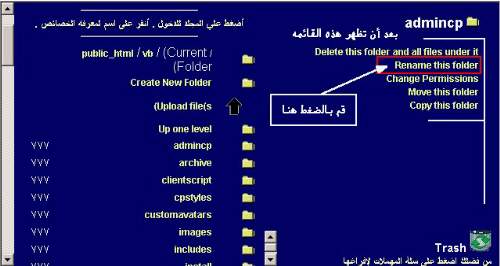
وفى هذه الخطوه سيتم التسميه
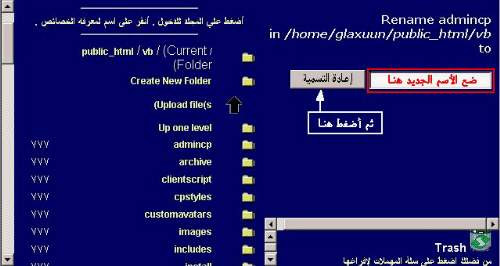
الخطوه التاليه مهمه جدآالأن ملف الكونفيج config.phpوتقوم بتغير أسم المجلدات الثلاثه بملف الكونفيج الى نفس الأسماء التى قمت بتسميتها
$admincpdir = 'admincp'; $modcpdir = 'modcp'; الأن تتجه لأغلاق المجلد
includesبرقم سرى من السى بنل Cpanelالأن تتجه لأغلاق الثغرات الخطيره بالمنتدى يجب أن تكون على علم كيف تتعامل مع ملفاتالبى أتش بى Php ويفضل أن تأخد نسخه من أى ملف ستقوم بالتعديل عليه للأحتياطوستقوم بفتح الملفات بواسطة النوت ياد الملحق مع أدوات الويند وزأولآ : ثغرة الرسائل الخاصهأغلاق للثغره :
فى ملف
private.phpإبحث عن الكود التالى
// trim the text fields
$pm['title'] = trim($pm['title']);
$pm['message'] = trim($pm['message']); و إستبدله بالاتى // trim the text fields
$pm['title'] = trim(xss_clean($pm['title']));
$pm['recipients'] = trim(xss_clean($pm['recipients']));
$pm['message'] = trim($pm['message']);
الثغره الثانيه :faq.phpافتح ملف faq.php وقم بالبحث عن الأسطر التاليه:
// initialize some template bits
$faqbits = '';
$faqlinks = '';
أضف بعدها مايلي:
$navbits[''] =$vbphrase['faq']; أنتهى أغلاق في ثغرة faq.phpأ- اذهب إلى لوحة تحكم منتداك
ب- من خيارات المنتدى اذهب للخيار (قوائم الأعضاء و مشاهدة الهوية) و قم بالضغط على الخيار ( لا ) في أول الصفحة و احفظ العمل
انتهى
ثغرة
مركز رفع الملفاتاولا: الثغرة متواجده في المراكز التحميل الملفات والهاكات التحميل بـ المنتديات الvb وغيرة وهـي أمتداد (3gp) تمكن المخترق من رفع shell.php.3gp
وهذه الـشيل:::أختراق الموقع + احتمال السيرفر بالكامل
وثغرات مركز التحميل بالامتدادات التالية: rar & jpg & gif & 3gp nEw
يااانك تحذف المركز التحميل وتفتك او انك تفتح المفكرة :: وتحط فيها هذه الكود:
RemoveType .php .php3 .phtml .pl .cgi .rar .jpg .3gp .gif .asp </DIV>
htaccess
وتـرفعه على نفس مجلد المركز التحميل من الاف تي بي FTP طبعا
وللعلم
لن تستطيع أن تسمى ملف
.htaccess ولكنك ستجعله htaccess.txt وترفعه بالاف تى بى
وتعيد تسميته الى .htaccess بالاف تى بى
انتهى
ثغرة ملف [glint]editpost.php [/glint]
الترقيع للثغره :
*قم بفتح ملف editpost.php وابحث عن السطر التالي
$edit['title'] = trim($_POST['title']); وسوف تجدها مرتين
إستبدلهم بالسطر التالى
$edit['title'] = trim(xss_clean($_POST['title'])); انتهى
ايضا
اذا كنت مفعل خاصية الفلاش بمنتداك قفل هذي الخاصية + خاصية الــ html وتلقاها في خيارات المنتدى واما اي html ضع No
من الثغرات أيضاُ
أخذف صيغة PSD من الملفات المرفقة
قم بفتح تمبلت SHOWTHREAD
وابحث عن
<tr>
<td class="vbmenu_option"><img class="inlineimg" src="$stylevar[imgdir_button]/sendtofriend.gif" alt="$vbphrase[email_this_page]" /> <a href="sendmessage.php?$session[sessionurl]do=sendtofriend&t=$threadid" rel="nofollow">$vbphrase[email_this_page]</a></td>
</tr>
وقم بحذفه بشكل نهائي
****: بهذه الخطوات جميعها تكون نسبة الحماية لمنتداك بمستوى عالي :********: وسيتم التحد يث بهذا الموضوع بأى مستجدات :****